

Введение
Ещё 5 апреля 2025 года я писал первую версию этой статьи. За это время появилось достаточно свежих примеров заражений, поэтому материал требует обновления.
Как появляется Backdoor в системе
Самая частая причина заражения — установка подозрительных модулей. После этого в проекте могут появляться «левых» файлов, которые маскируются под системные.
Примеры часто встречающихся названий и путей:
-
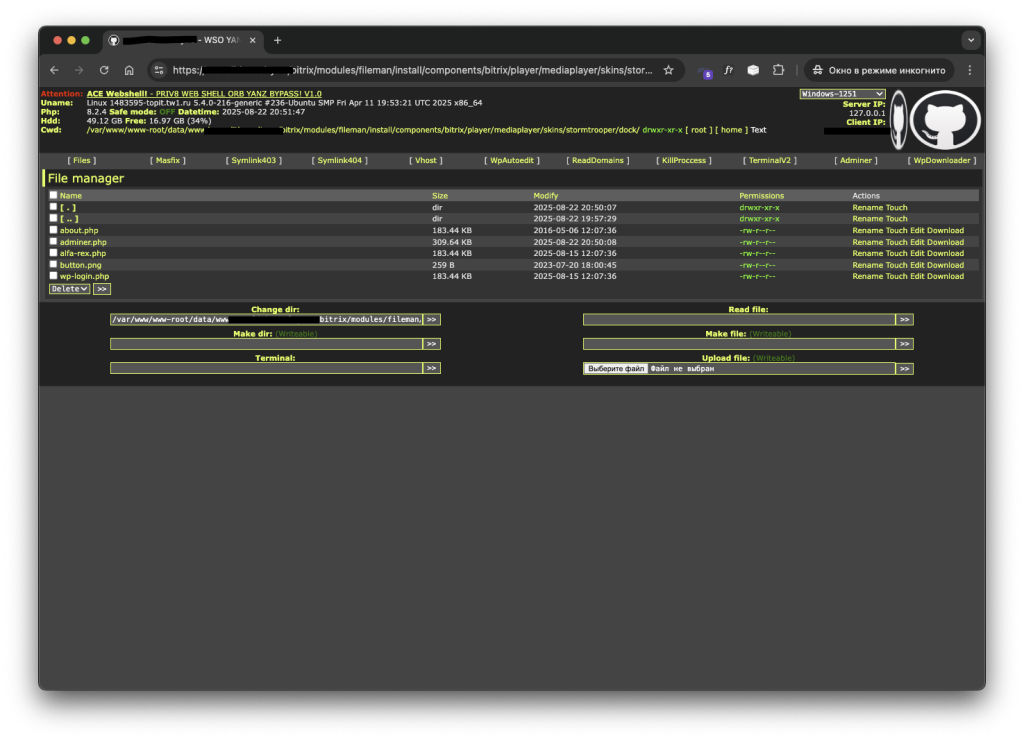
bitrix/modules/fileman/install/components/bitrix/player/mediaplayer/skins/stormtrooper/dock/about.php
-
bitrix/modules/fileman/install/components/bitrix/player/mediaplayer/skins/stormtrooper/dock/wp-login.php
-
adminer.php
-
alfa-rex.php
Обрати внимание на wp-login.php. Символично, не правда ли? Сразу отсылает к WordPress, известному своими уязвимостями. И если открывать файл по адресу 1 или 2, откроется такое чудо, где полный доступ к вашему серверу
Первый шаг удаляем левые .htaccess
Вирусы создают кучу .htaccess в каждой папке и подпапке, которые закрывают доступ к директории, бывает копирует всю директорию внутри себя же, с файлами cache.php и другими зашифрованными файлами которые нужно удалить. В итоге:
-
Админка блокируется,
-
поиск по сайту перестаёт работать,
-
формы не отправляются,
-
остаётся доступна только главная страница и то не всегда.
Что делать?
Дальнейший план действий после удаления htaccess, у вас появится доступы к админке и его функциям:
-
Заходим в Проактивная защита → Поиск троянов → Сканирование файлов.
-
Сканируем поочерёдно:
-
upload
-
local (если есть)
-
bitrix
-
-
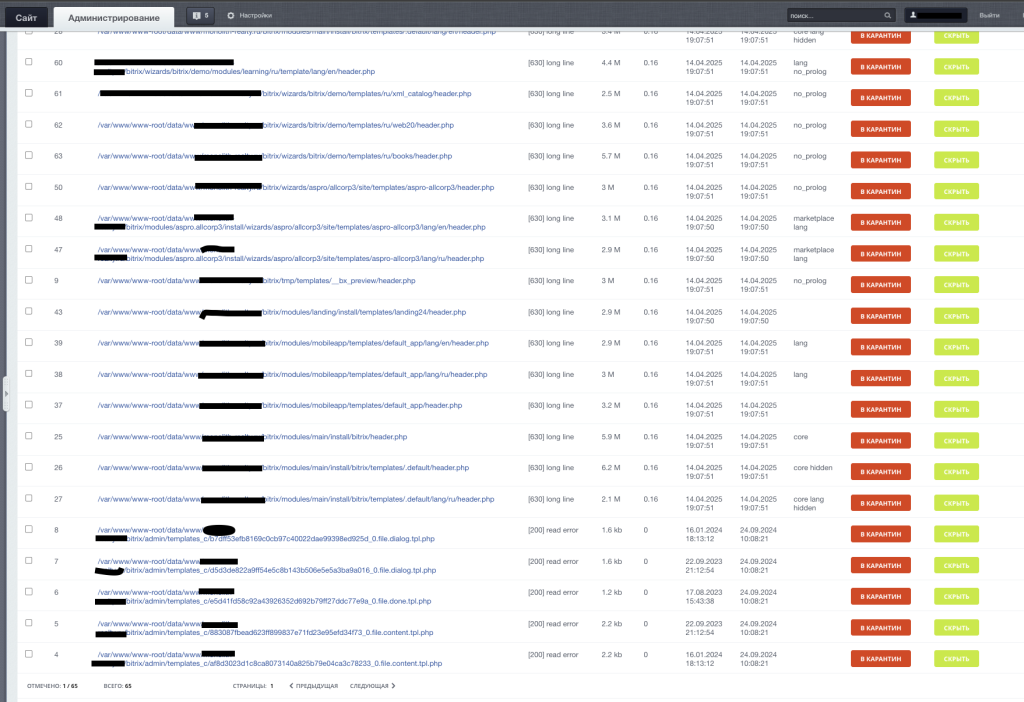
Проверяем результаты. Часто можно увидеть десятки файлов-Backdoor’ов.
Важно: не жмите сразу «В карантин». Идите по адресу, и вручную удаляйте файл.
На что обращать внимание
В поле TAGS ищите подозрительные метки:
-
obfuscator
-
no_prolog
-
lang
Такие файлы почти наверняка лишние.
Осторожно!
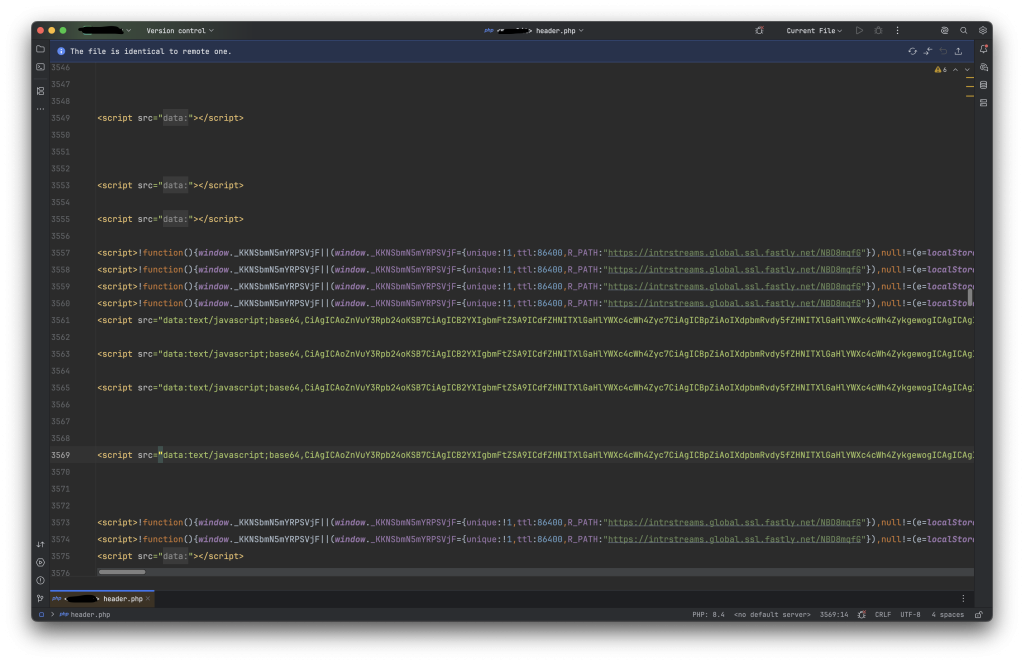
Антивирус Битрикс не идеален — он иногда ругается даже на системные файлы. Более того, вирусы могут внедряться прямо в «родные» файлы.
Пример: в файле prolog.php может появиться строка:

Удалять весь файл нельзя! Нужно убрать только подозрительную строку выше.
Заключение
Работа с вирусами в Битрикс — это всегда ручная проверка и аккуратность. Удалять всё подряд нельзя, иначе можно угробить саму систему.
Резюме:
-
Сканируйте проект регулярно,
-
проверяйте подозрительные файлы,
-
сохраняйте бэкапы отдельно, так как они тоже могут быть заражены.


