

Как вирусы попадают на сайт 1С-Битрикс
Вредоносное ПО может проникнуть на сайт, работающий на 1С-Битрикс, через уязвимости сторонних модулей, плагинов и тем оформления. Наиболее распространенные способы заражения:
-
Компрометация сторонних модулей – часто злоумышленники находят или покупают уязвимости в популярных модулях и используют их для внедрения вредоносного кода.
-
Фишинговые атаки на администраторов – если администратор сайта вводит учетные данные на поддельном сайте, злоумышленники получают полный доступ к управлению системой.
-
Зараженные обновления – если сайт использует устаревшие версии компонентов или загружает обновления с непроверенных источников, в коде могут появиться бэкдоры.
-
Неправильные права доступа – если файлы и папки имеют слишком открытые права, злоумышленники могут внедрить вредоносные скрипты.
Что такое бэкдор и чем он опасен?
Бэкдор – это скрытый механизм, позволяющий злоумышленникам получить доступ к серверу или управлению сайтом в обход стандартных методов аутентификации. Бэкдоры используются для:
-
Кражи данных – злоумышленники могут похитить конфиденциальную информацию пользователей и клиентов.
-
Внедрения вредоносного кода – такие скрипты могут использоваться для атак на посетителей сайта.
-
Удаленного управления сайтом – злоумышленники могут изменять контент, удалять файлы и выполнять произвольный код.
- Организации ботнетов – сайт может использоваться для рассылки спама или атак на другие ресурсы.
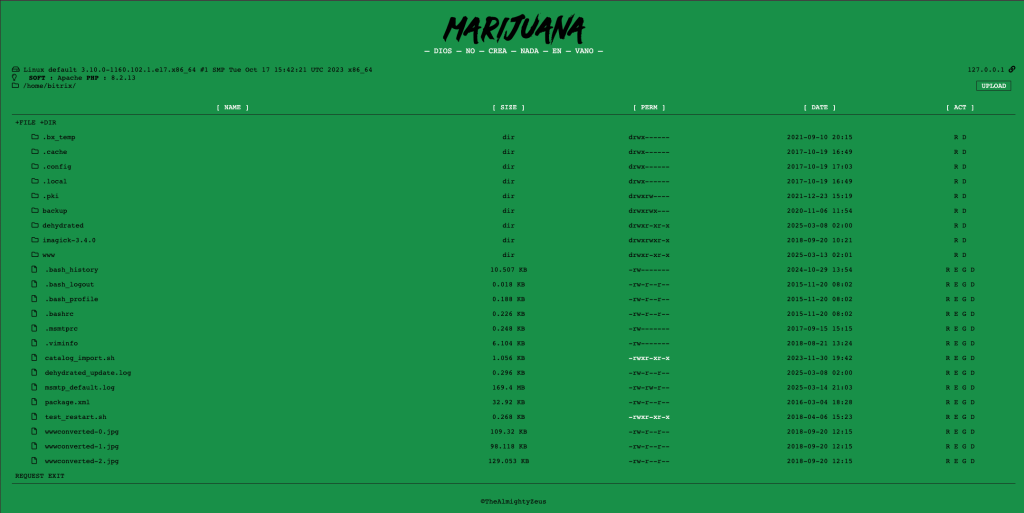
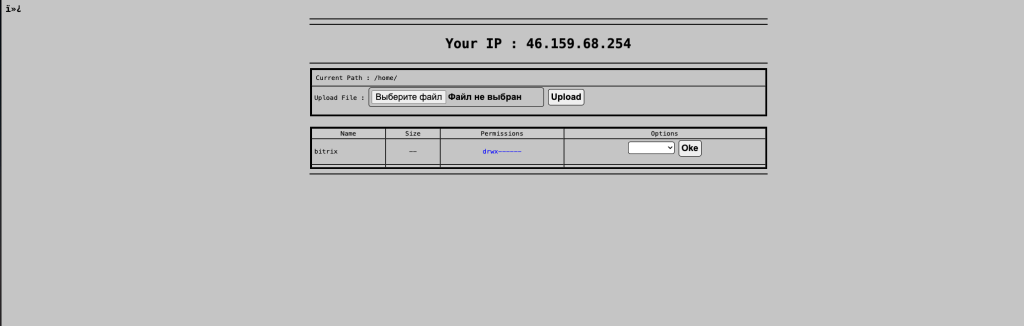
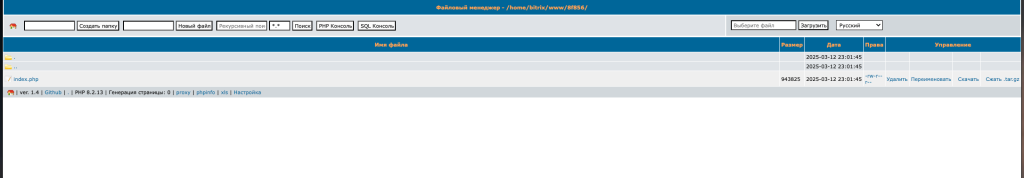
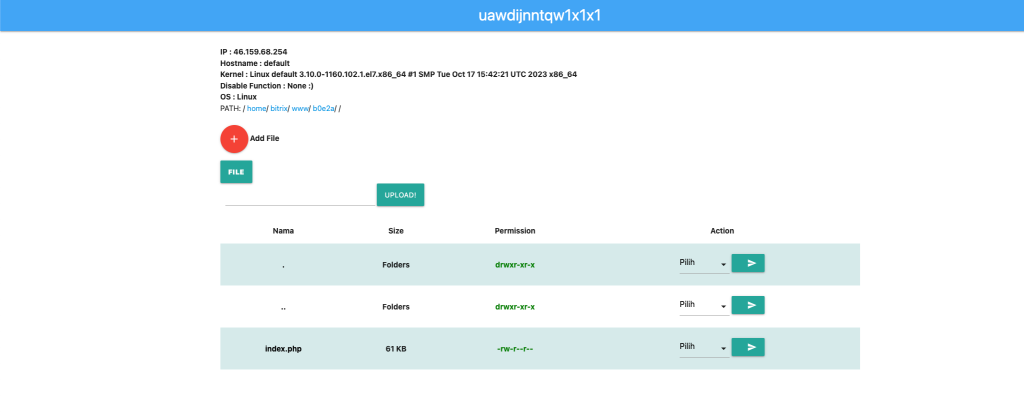
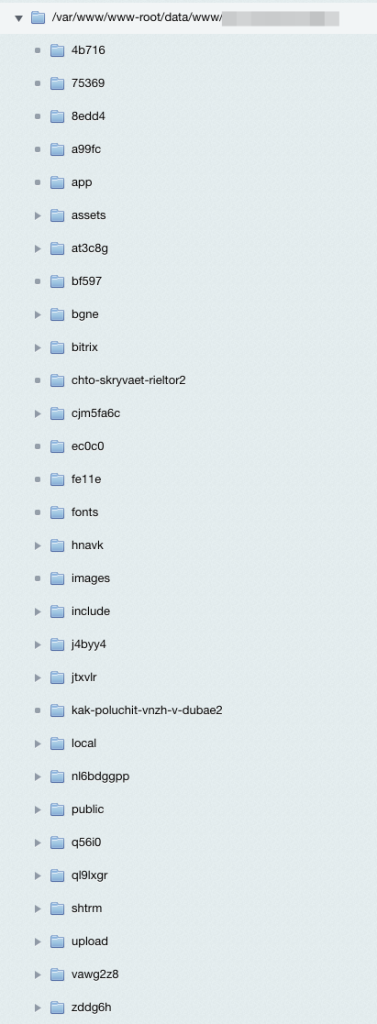
На скрине ниже видно несколько примеров, как выглядят Бэкдоры:
Как обнаружить бэкдор?
Признаки заражения:
-
Подозрительная активность в логах сервера (необычные POST-запросы, частые обращения к PHP-скриптам);
-
Неизвестные файлы в корневой директории или каталоге модулей;
-
Измененные системные файлы (например, .htaccess, index.php);
-
Подключение к неизвестным IP-адресам с сервера;
-
Медленная работа сайта или необъяснимые ошибки.
Примеры уязвимостей
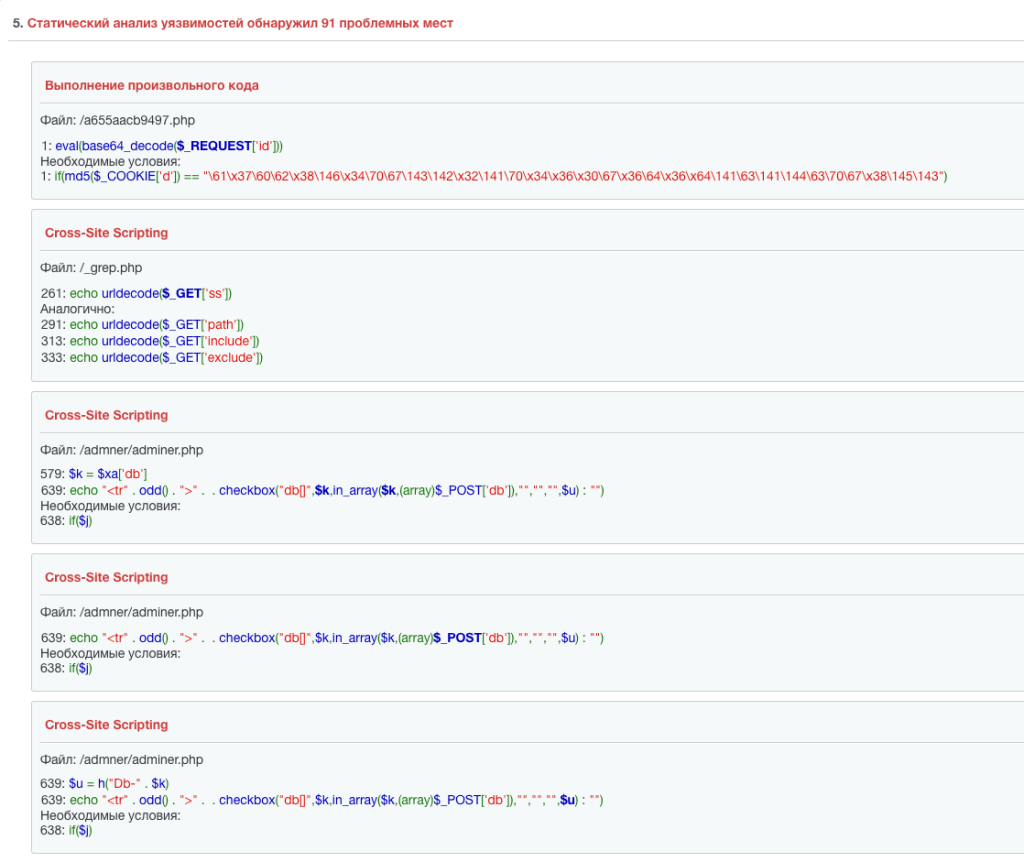
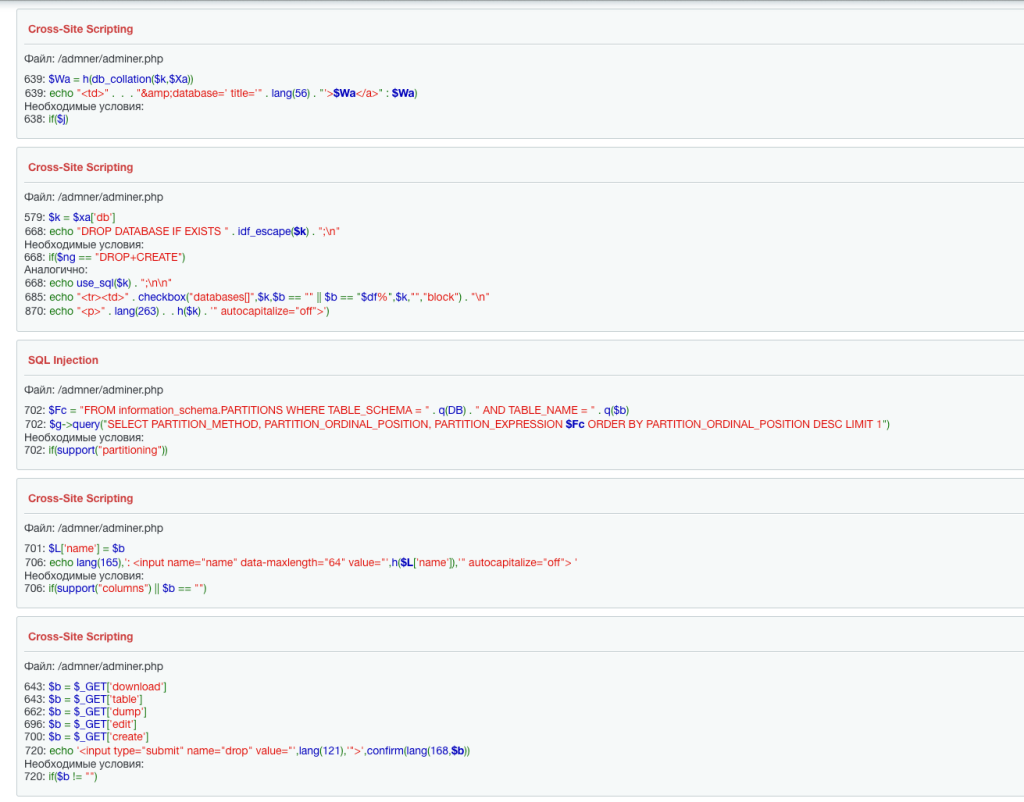
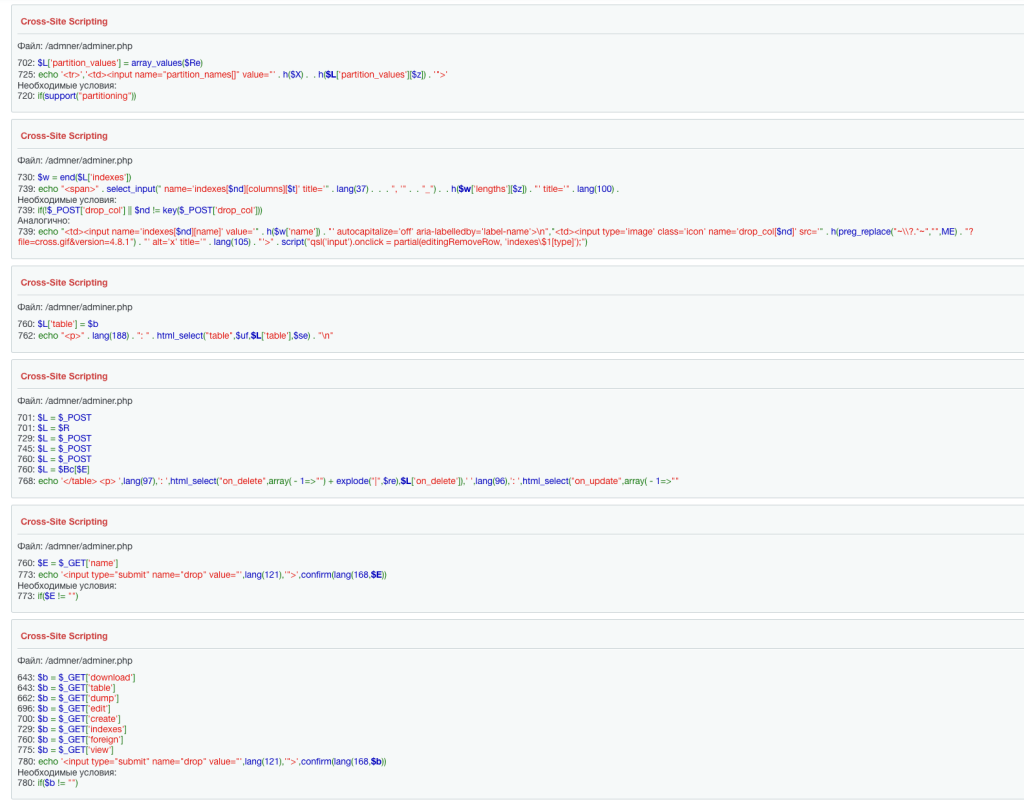
На предоставленных скриншотах видно, что сайт подвергся статическому анализу, выявившему следующие проблемы:
-
Выполнение произвольного кода через
eval(base64_decode($_REQUEST['id']))– это классическая уязвимость, позволяющая выполнять вредоносный код. -
Cross-Site Scripting (XSS) – небезопасный вывод данных, что может привести к краже сессий пользователей.
-
SQL-инъекции – возможность выполнять вредоносные SQL-запросы и изменять базу данных.
Способы устранения и защиты
-
В Администрирование 1С-Битрикс
-
Регулярно обновляйте CMS и модули, чтобы закрывать уязвимости.
-
Часто делайте сканирование безопасности: Настройки - Проактивная защита - Сканер безопасности
-
Проверяйте файлы .htaccess: Настройки - Проактивная защита - Поиск троянов - Проверка .htaccess
-
Запуск сканирование поиска троянов(вирусы): Настройки - Проактивная защита - Поиск троянов - Сканирование файлов
-
-
Использование Web Application Firewall (WAF)
-
Установка WAF поможет блокировать подозрительные запросы и атаки на сайт.
-
-
Аудит безопасности
-
Проверяйте код на наличие подозрительных конструкций (
eval,base64_decode,exec,shell_execи др.). -
Используйте инструменты сканирования безопасности, такие как VirusTotal, ISPProtect.
-
-
Ограничение прав доступа
-
Выдавайте минимально необходимые права на файлы и директории (
chmod 644для файлов,chmod 755для папок). -
Запретите выполнение PHP в директориях с загружаемыми пользователями файлами (настройки .htaccess).
-
-
Мониторинг активности
-
Настройте логирование входов в админ-панель.
-
Используйте системы уведомлений при изменении файлов или конфигурации.
-
Заключение
Защита сайта 1С-Битрикс от вредоносного кода требует постоянного мониторинга, обновлений и настройки системы безопасности. Использование антивирусных решений, контроль прав доступа и анализ логов поможет минимизировать риски заражения и утечки данных.


